Vernetzte Maschinen, Fahrzeuge, Kameras, Energiemanagementsysteme und andere intelligente Geräte erzeugen während ihrer Nutzung fortlaufend Daten. Lange blieb jedoch unklar, wer auf diese Daten zugreifen darf, unter welchen Bedingungen sie an einen Reparatur- oder Analysedienst weitergegeben werden können und wie ein Wechsel zwischen Cloud-Anbietern praktisch funktionieren soll. Der europäische Data Act schafft dafür ein unmittelbar geltendes Regelwerk. Er eröffnet kleinen Unternehmen neue Möglichkeiten, verpflichtet Hersteller, Anbieter verbundener Dienste und Cloud-Dienste aber zugleich zu technischen, vertraglichen und organisatorischen Anpassungen.
Die meisten Vorschriften gelten bereits seit dem 12. September 2025. Seit dem 30. Mai 2026 ist die Bundesnetzagentur die zentrale deutsche Durchsetzungsbehörde. Hinzu kommt ein aktueller Stichtag: Die Pflicht, Produktdaten standardmäßig leicht und sicher zugänglich zu machen, gilt nach Artikel 50 des Data Act für vernetzte Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden. Für Hersteller, Softwareanbieter, Händler, Vermieter und gewerbliche Nutzer ist deshalb jetzt der richtige Zeitpunkt, Datenflüsse, Produktinformationen und Verträge zu prüfen.
Der Beitrag ordnet die Regeln mit Stand 2. Oktober 2026 ein. Er zeigt, welche Betriebe betroffen sein können, welche Daten herauszugeben sind, wo Datenschutz und Geschäftsgeheimnisse Grenzen setzen und welche Schritte bis zum Wegfall der Cloud-Wechselentgelte am 12. Januar 2027 sinnvoll sind. Die Darstellung bietet eine allgemeine Orientierung und ersetzt keine Prüfung eines konkreten Produkts, Vertrags oder Einzelfalls.
Warum der Data Act für kleine Unternehmen praktisch relevant ist
Der Data Act ist nicht nur ein Regelwerk für große Plattformen. Die Bundesnetzagentur beschreibt ausdrücklich Chancen für Start-ups und kleine und mittlere Unternehmen. Ein Handwerksbetrieb kann etwa Betriebsdaten einer vernetzten Heizungsanlage für Wartungsleistungen nutzen, ein Landwirtschaftsbetrieb Maschinendaten auswerten lassen und ein Produktionsunternehmen Sensordaten an einen unabhängigen Optimierungsdienst übertragen. Gleichzeitig kann derselbe Betrieb Dateninhaber sein, wenn er selbst ein vernetztes Produkt oder einen zugehörigen digitalen Dienst anbietet.
Das Regelwerk ergänzt andere Digitalpflichten. Während der EU AI Act den betrieblichen Einsatz künstlicher Intelligenz nach Risikoklassen ordnet und die NIS-2-Regeln die Cybersicherheit bestimmter Unternehmen betreffen, konzentriert sich der Data Act auf fairen Datenzugang, Datennutzung, Vertragsbedingungen und den Wechsel von Datenverarbeitungsdiensten. In einem vernetzten Betrieb können alle drei Regelwerke nebeneinander einschlägig sein.
Welche Produkte, Dienste und Rollen erfasst werden
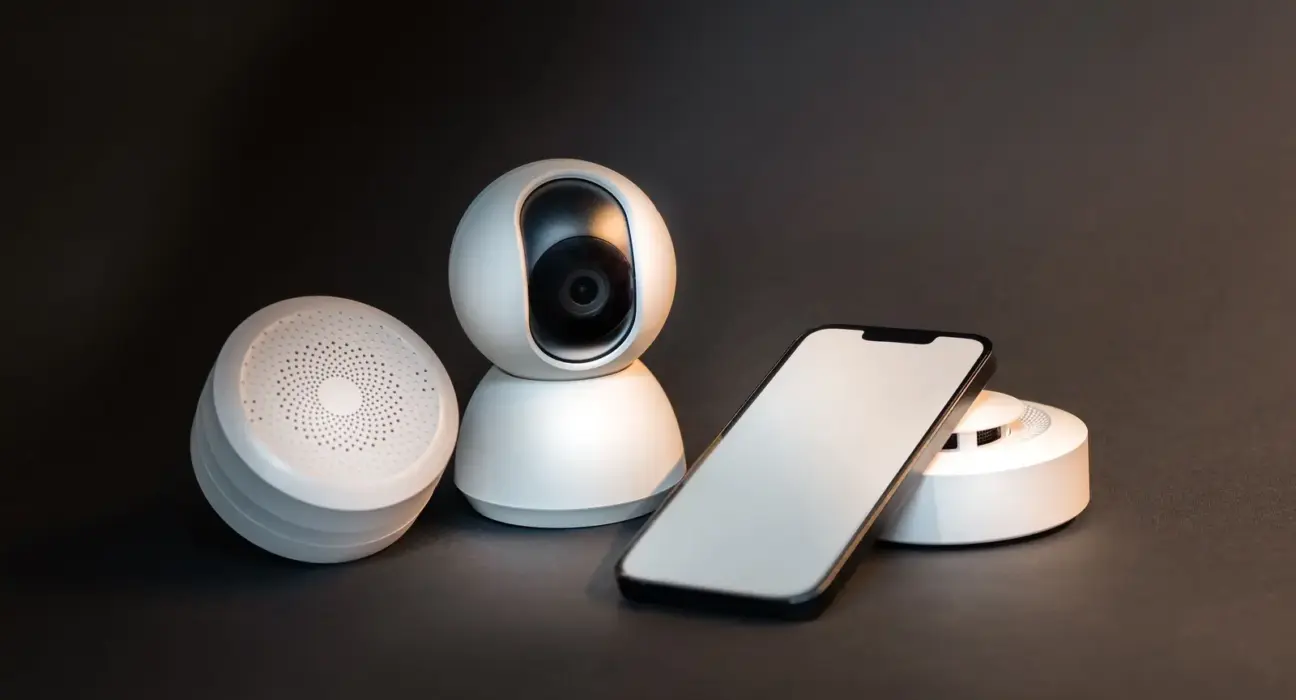
Entscheidend ist nicht die Bezeichnung „smart“, sondern die Funktion. Ein vernetztes Produkt gewinnt, erzeugt oder sammelt Daten über seine Nutzung oder Umgebung und kann Produktdaten über einen elektronischen Kommunikationsdienst, eine physische Verbindung oder einen Zugriff direkt am Gerät übermitteln. Beispiele sind vernetzte Produktionsmaschinen, Fahrzeugtechnik, Fitnessgeräte, medizinische Geräte, intelligente Stromspeicher, Sicherheitskameras und landwirtschaftliche Maschinen. Reine Datenspeicher, deren Hauptfunktion das Speichern oder Verarbeiten von Daten für andere als den Nutzer ist, fallen nicht allein deshalb unter diese Definition.
Verbundene Dienste gehören zum Produktkontext
Ein verbundener Dienst ist eine digitale Leistung einschließlich Software, die bei Kauf, Miete oder Leasing so mit dem Produkt verbunden ist, dass das Produkt ohne sie eine oder mehrere Funktionen nicht ausführen könnte. Auch später angebundene Dienste können erfasst sein, wenn sie Funktionen ergänzen, aktualisieren oder anpassen. Ein beliebiges Analyseprogramm ist deshalb nicht automatisch ein verbundener Dienst; maßgeblich ist seine konkrete Verbindung zur Produktfunktion.
Nutzer, Dateninhaber und Datenempfänger unterscheiden
Nutzer kann auch ein Unternehmen sein, das ein vernetztes Produkt besitzt, mietet oder least oder einen verbundenen Dienst erhält. Dateninhaber ist die Person oder das Unternehmen, das nach dem Data Act, nach anderem Unionsrecht oder nach nationalem Recht zur Nutzung und Bereitstellung bestimmter Daten berechtigt oder verpflichtet ist. Ein Dritter erhält Daten auf Wunsch des Nutzers, etwa als unabhängiger Wartungs-, Analyse- oder Reparaturdienst. Diese Rollen sollten pro Produkt dokumentiert werden, weil ein Betrieb in verschiedenen Geschäftsmodellen zugleich Nutzer, Dateninhaber und Drittanbieter sein kann.
Kleinst- und Kleinunternehmen genießen eine begrenzte Ausnahme
Kapitel II enthält eine Ausnahme für Daten aus Produkten und Diensten, die von Kleinst- oder Kleinunternehmen hergestellt beziehungsweise bereitgestellt werden. Diese Ausnahme greift jedoch nicht pauschal für jeden kleinen Betrieb. Verbindungen zu Partner- oder verbundenen Unternehmen sowie bestimmte Auftragsfertigungen können die Ausnahme ausschließen. Für Unternehmen, die sich auf diese Regel stützen wollen, sind daher die Größenmerkmale, Beteiligungsverhältnisse und tatsächlichen Herstellerrollen belastbar festzuhalten. Unabhängig davon kann ein kleiner Betrieb als Nutzer eigene Zugangsrechte besitzen oder von den Regeln zu unfairen Vertragsklauseln profitieren.
Was seit dem 12. September 2026 bei neuen Produkten hinzukommt
Die Verordnung (EU) 2023/2854 verlangt in Artikel 3 Absatz 1, vernetzte Produkte und verbundene Dienste so zu konzipieren und bereitzustellen, dass Produktdaten und Daten verbundener Dienste für den Nutzer standardmäßig leicht, sicher, unentgeltlich, in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format zugänglich sind. Soweit relevant und technisch durchführbar, soll der Zugriff direkt erfolgen. Nach Artikel 50 gilt diese konkrete Gestaltungsanforderung für Produkte und Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden.
Direkter Zugriff braucht ein technisches Konzept
Ein Downloadknopf allein genügt nicht in jedem Fall. Zu prüfen sind Datenformat, Authentifizierung, Berechtigungen, Schnittstellen, Aktualität, Übertragungsfrequenz und die Metadaten, die zum Interpretieren und Nutzen der Daten erforderlich sind. Das Sicherheitskonzept muss verhindern, dass Unbefugte auf Geräte- oder Personendaten zugreifen. Wer bereits digitale Werkzeuge und Schnittstellen im Geschäftsalltag einsetzt, sollte die Data-Act-Prüfung deshalb mit dem bestehenden Rollen- und Rechtekonzept verbinden.
Vorvertragliche Informationen müssen verständlich sein
Vor Kauf, Miete oder Leasing eines vernetzten Produkts sind unter anderem Art, Format und geschätzter Umfang der erzeugten Produktdaten zu erläutern. Auch die kontinuierliche Erzeugung in Echtzeit, der Speicherort, die vorgesehene Speicherdauer und der Weg zu Zugriff, Abruf oder Löschung gehören in die Produktinformation. Bei verbundenen Diensten kommen Angaben zur Datennutzung, zur Identität des Dateninhabers, zu Kommunikationswegen und zum Beschwerderecht hinzu. Produktseite, Angebot, Vertrag, App und Bedienoberfläche dürfen sich dabei nicht widersprechen.
Rohdaten und vorverarbeitete Daten stehen im Mittelpunkt
Nach der Erläuterung der Europäischen Kommission erfasst Kapitel II verfügbare Rohdaten und vorverarbeitete Daten aus der Nutzung eines Produkts oder verbundenen Dienstes sowie relevante Metadaten. Dazu können etwa Temperatur, Druck, Füllstand, Position, Geschwindigkeit oder Sensormesswerte gehören. Stark abgeleitete oder erschlossene Informationen, die durch zusätzliche Investitionen entstehen, sind nicht automatisch umfasst. Ebenso wird der auf einem vernetzten Fernseher abgespielte Film nicht zu Produktdaten, während technische Nutzungswerte erfasst sein können.
Welche Rechte gewerbliche Nutzer erhalten
Ist kein direkter Zugriff möglich, muss der Dateninhaber die ohne unverhältnismäßigen Aufwand verfügbaren Daten auf Verlangen bereitstellen. Für den Nutzer erfolgt dies grundsätzlich unentgeltlich, ohne unnötige Verzögerung und in der gleichen Qualität, die dem Dateninhaber zur Verfügung steht. Die Bundesnetzagentur erläutert Datenzugang, Datennutzung und Weitergabe als Kernelemente der neuen datenbasierten Wertschöpfung.
Weitergabe an unabhängige Dienstleister
Ein gewerblicher Nutzer kann verlangen, dass Daten einem Dritten bereitgestellt werden. Das kann Wettbewerb bei Wartung, Reparatur, Versicherung oder Datenanalyse ermöglichen. Der Drittanbieter darf die Daten nur für die mit dem Nutzer vereinbarten Zwecke und Bedingungen verarbeiten und muss sie löschen, wenn sie für den Zweck nicht mehr benötigt werden. Eine Weitergabe zur Entwicklung eines Produkts, das mit dem vernetzten Ausgangsprodukt konkurriert, ist nicht erlaubt. Außerdem schließt die Verordnung bestimmte als Gatekeeper benannte Unternehmen vom begünstigten Drittempfang aus.
Faire Bedingungen im Datenaustausch
Muss ein Dateninhaber Daten an ein anderes Unternehmen bereitstellen, müssen die Bedingungen fair, angemessen und nichtdiskriminierend sein. Eine Vergütung kann zulässig sein; gegenüber kleinen und mittleren Unternehmen darf sie grundsätzlich die unmittelbar mit der Bereitstellung verbundenen Kosten nicht übersteigen, soweit keine gesetzliche Ausnahme greift. Kapitel IV schützt Unternehmen außerdem vor bestimmten missbräuchlichen Vertragsklauseln, die ein Vertragspartner einseitig auferlegt. Bestehende Musterverträge gehören deshalb in das betriebliche Compliance-System, statt nur technisch behandelt zu werden.
Cloud-Verträge werden spätestens Anfang 2027 erneut wichtig
Der Data Act regelt nicht nur Gerätedaten. Anbieter von Datenverarbeitungsdiensten müssen Hindernisse beim Wechsel zu einem anderen Dienst oder zur eigenen Infrastruktur abbauen. Verträge benötigen klare Angaben zum Wechselprozess, zu Fristen, exportierbaren Daten und digitalen Vermögenswerten sowie zur Fortführung der Funktionen. Im Standardfall darf die Ankündigungsfrist höchstens zwei Monate betragen; für den technischen Übergang sieht das Regelwerk grundsätzlich einen Zeitraum von höchstens 30 Kalendertagen vor, sofern der Anbieter nicht begründet, dass dies technisch undurchführbar ist.
Ein weiterer Termin ist für Budget- und Vertragsplanung besonders relevant. Nach den Hinweisen der Bundesnetzagentur zum Anbieterwechsel dürfen ab dem 12. Januar 2027 keine Wechselentgelte mehr erhoben werden. Dazu zählen nach der Kommission auch Entgelte für den Datenabfluss, soweit sie für den Wechsel erforderlich sind. Standarddienstentgelte und zulässige Entschädigungen bei vorzeitiger Vertragsbeendigung verschwinden dadurch nicht automatisch. Unternehmen sollten daher Exportkosten, reguläre Nutzungsentgelte und echte Wechselentgelte im Vertrag getrennt ausweisen.
Datenschutz und Geschäftsgeheimnisse bleiben Grenzen
Der Data Act ersetzt die Datenschutz-Grundverordnung nicht und schafft keine eigenständige Rechtsgrundlage für die Verarbeitung personenbezogener Daten. Enthalten Maschinen- oder Gerätedaten Bezüge zu Beschäftigten, Kunden oder anderen Personen, muss zusätzlich eine tragfähige Rechtsgrundlage nach der DSGVO vorliegen. Datenminimierung, Zweckbindung, Löschfristen, Transparenz und technische Schutzmaßnahmen bleiben relevant. Ein vertraglicher Data-Act-Anspruch löst daher nicht automatisch jedes Datenschutzproblem.
Auch Geschäftsgeheimnisse sind geschützt, aber nicht durch eine pauschale Verweigerung. Dateninhaber und Nutzer beziehungsweise Drittanbieter sollen vor Offenlegung die notwendigen und verhältnismäßigen Schutzmaßnahmen vereinbaren. Dazu können Vertraulichkeitsvereinbarungen, Zugriffsbeschränkungen, technische Standards und Protokollierung gehören. Nur unter engen Voraussetzungen darf die Bereitstellung besonders sensibler Geschäftsgeheimnisse ausgesetzt oder verweigert werden. Begründung, Risikobewertung und Mitteilung an die zuständige Behörde müssen nachvollziehbar sein.
Typische Fehler bei der Umsetzung
Ein häufiger Fehler ist die Annahme, der Data Act betreffe nur Hersteller. Auch Händler, Vermieter, Leasinggeber, Cloud-Anbieter, Dienstleister und gewerbliche Nutzer können eigene Informations-, Vertrags- oder Prozessaufgaben haben. Ebenso riskant ist eine rein juristische Prüfung ohne technisches Dateninventar. Wenn niemand weiß, welche Sensorwerte entstehen, wo sie gespeichert werden und wie ein Export funktioniert, lassen sich Auskunftstexte und Verträge nicht verlässlich erstellen.
Problematisch sind außerdem undifferenzierte Datensammlungen. Produktdaten, Diagnosedaten, personenbezogene Daten, Geschäftsgeheimnisse und abgeleitete Analysen brauchen unterschiedliche Regeln. Eine zweite Fehlerquelle sind unklare Zuständigkeiten zwischen Hardwarehersteller, App-Anbieter, Plattformbetreiber und Vertriebspartner. Schließlich darf ein behauptetes Sicherheitsrisiko nicht als Standardargument gegen jeden Datenzugang dienen. Schutzmaßnahmen müssen konkret, verhältnismäßig und dokumentiert sein.
Ein praktikabler Umsetzungsfahrplan
Die Umsetzung lässt sich in vier aufeinander abgestimmte Arbeitspakete gliedern, die Technik, Recht und betriebliche Zuständigkeiten verbinden.
Zuerst Produkte und Rollen inventarisieren
Ausgangspunkt ist eine Produkt- und Dienstematrix. Für jedes vernetzte Angebot werden Inverkehrbringungsdatum, Hersteller, Anbieter des verbundenen Dienstes, Nutzergruppen, Dateninhaber und mögliche Drittempfänger festgehalten. Die gesonderte Kennzeichnung von Produkten nach dem 12. September 2026 verhindert, dass die neue Gestaltungsanforderung übersehen wird.
Danach Datenflüsse und Schnittstellen dokumentieren
Das technische Team erfasst Datenarten, Formate, Volumen, Erzeugungsfrequenz, Speicherorte, Aufbewahrungsdauer und Exportwege. Zugleich wird geklärt, welche Metadaten für eine sinnvolle Interpretation nötig sind und ob ein direkter Zugriff technisch machbar ist. Sicherheits- und Datenschutzverantwortliche prüfen Authentifizierung, Protokollierung und Berechtigungskonzepte.
Produkttexte und Verträge synchronisieren
Vorvertragliche Informationen, Nutzungsbedingungen, Datenlizenz, Datenschutzhinweise und Supportprozesse müssen denselben Datenfluss abbilden. Verträge mit Drittanbietern sollten erlaubte Zwecke, Löschung, Schutz von Geschäftsgeheimnissen und angemessene Bedingungen festhalten. Cloud-Verträge werden zusätzlich auf Wechselprozess, Fristen und Entgeltpositionen geprüft.
Anfragen in einem festen Prozess bearbeiten
Ein Eingangskanal, eine Zuständigkeitsregel und dokumentierte Prüfschritte verkürzen Reaktionszeiten. Der Prozess sollte Identität und Berechtigung prüfen, personenbezogene Daten und Geschäftsgeheimnisse erkennen, das richtige Exportformat bestimmen und die Bereitstellung protokollieren. Bei Zweifelsfällen bietet die Kommission einen Data Act Legal Helpdesk; Beschwerden können in Deutschland über das Portal der Bundesnetzagentur eingereicht werden.
Fazit: Datenzugang wird Teil der Produktqualität
Der Data Act macht Datenzugang zu einer Produkt-, Vertrags- und Prozessfrage. Für nach dem 12. September 2026 in Verkehr gebrachte vernetzte Produkte ist ein sicherer und nutzbarer Zugang nicht mehr bloß ein freiwilliges Komfortmerkmal. Gleichzeitig erhalten gewerbliche Nutzer neue Spielräume, Maschinendaten für Wartung, Effizienz und unabhängige Dienstleistungen einzusetzen. Kleine Unternehmen können dadurch neue datenbasierte Angebote entwickeln, sollten aber ihre konkrete Rolle und mögliche Ausnahmen sorgfältig bestimmen.
Die sinnvollste Umsetzung beginnt mit einem belastbaren Dateninventar, nicht mit Standardklauseln. Erst wenn Produktdaten, personenbezogene Daten, Geschäftsgeheimnisse und abgeleitete Analysen sauber getrennt sind, lassen sich Schnittstellen, Informationen und Verträge richtig gestalten. Die nächste feste Frist folgt bereits am 12. Januar 2027 mit dem vollständigen Wegfall der Cloud-Wechselentgelte. Damit gehört auch die Überprüfung laufender Cloud-Verträge in den Umsetzungsplan für das vierte Quartal 2026.
Häufige Fragen zum Data Act
Die folgenden Antworten fassen die wichtigsten Abgrenzungen und Termine für die betriebliche Praxis zusammen.
Gilt der Data Act erst seit September 2026?
Nein. Die Verordnung trat am 11. Januar 2024 in Kraft und gilt grundsätzlich seit dem 12. September 2025. Die besondere Gestaltungsanforderung aus Artikel 3 Absatz 1 gilt für vernetzte Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden.
Sind kleine Unternehmen vollständig ausgenommen?
Nein. Kapitel II enthält zwar eine begrenzte Ausnahme für Daten aus Produkten und Diensten bestimmter Kleinst- und Kleinunternehmen. Deren Anwendung hängt aber von Größe, Beteiligungsverhältnissen und Herstellerrolle ab. Andere Teile des Data Act, eigene Nutzerrechte oder Cloud-Regeln können trotzdem relevant sein.
Müssen alle intern berechneten Analysen herausgegeben werden?
Nein. Im Mittelpunkt stehen verfügbare Rohdaten, vorverarbeitete Daten und erforderliche Metadaten aus der Nutzung. Stark abgeleitete oder erschlossene Informationen, die durch zusätzliche Investitionen entstehen, sind nicht automatisch vom Zugangsanspruch umfasst.
Dürfen Produktdaten an einen Reparaturdienst übertragen werden?
Grundsätzlich kann ein Nutzer die Bereitstellung an einen Dritten verlangen. Der Empfänger darf die Daten nur für den vereinbarten Zweck nutzen und muss weitere Grenzen beachten. Datenschutz, Geschäftsgeheimnisse und das Verbot der Nutzung zur Entwicklung eines konkurrierenden vernetzten Produkts bleiben bestehen.
Hebt der Data Act die DSGVO auf?
Nein. Bei personenbezogenen Daten gilt die DSGVO weiterhin. Der Data Act schafft keine zusätzliche Rechtsgrundlage für eine Verarbeitung. Ein Datenzugangsrecht und die datenschutzrechtliche Zulässigkeit müssen deshalb getrennt geprüft werden.
Sind Cloud-Wechsel ab Januar 2027 immer kostenlos?
Ab dem 12. Januar 2027 dürfen Anbieter keine Wechselentgelte mehr verlangen. Reguläre Standarddienstentgelte und gegebenenfalls zulässige Entschädigungen für eine vorzeitige Vertragsbeendigung sind davon zu unterscheiden. Ein kostenloser Anbieterwechsel bedeutet daher nicht automatisch eine kostenfreie vorzeitige Vertragsauflösung.
Bildnachweis: Beitragsbild „Vernetzte Produkte mit Smartphone, Kamera und Sensoren“, Foto: Jakub Zerdzicki / Pexels, Pexels-Fotoseite, Foto-ID 22307556, Pexels-Lizenz. Zweites Bild „Serverracks in einem Rechenzentrum“, Foto: panumas nikhomkhai / Pexels, Pexels-Fotoseite, Foto-ID 37730212, Pexels-Lizenz.